Kategorija: Cybsersecurity

  • El. paštas - raktas į visą gyvenimą, Kaip jį apsaugoti

    Jei galėčiau priprašyti tave tinkamai apsaugoti bent vieną vienintelę paskyrą, tai būtų tavo el. paštas. Ne bankas, ne „Facebook“, o būtent el. paštas. Skamba dramatiškai, bet kai pamatysi kodėl, daugiau niekada negalvosi apie savo pašto dėžutę kaip apie „tik el. paštą“.

    Kodėl el. paštas yra pagrindinis raktas

    Pagalvok, kas nutiktų, jeigu pamirštum slaptažodį - banko, parduotuvės, socialinio tinklo, beveik bet ko. Paspaustum „pamiršau slaptažodį“, ir kur nukeliaus atkūrimo nuoroda? Žinoma į tavo el. paštą.

    Vadinasi, tavo pašto dėžutė - tai ne tik krūva laiškų ir spam'o. Tai centrinė viso tavo skaitmeninio gyvenimo raktinė. Kas valdo tavo el. paštą, tam nereikia žinoti kitų slaptažodžių - jis gali tiesiog juos atkurti, po vieną, pasinaudodamas tavo paties pašto dėžute kaip pagrindiniu raktu įsileisti į tavo banką, paskyras ir nuotraukas. Dar blogiau - jis gali tai daryti tyliai, eidamas trindamas pranešimus, tad nepastebi, kol žala jau padaryta.

    Tad nors gali atrodyti, kad tai nuobodžiausia tavo turima paskyra, iš tiesų ji yra galingiausia. Užrakink ją kaip reikiant, ir apsaugosi viską, kas teka iš jos. Štai kaip, dviem žingsniais.

    1 žingsnis: stiprus, unikalus slaptažodis, naudojamas niekur kitur

    Du svarbiausi žodžiai čia - unikalus ir stiprus, o unikalus yra svarbesnis.

    Unikalus reiškia, kad šis slaptažodis naudojamas tavo el. paštui ir niekam daugiau. Štai kodėl tai taip svarbu: į įmones yra nuolat įsilaužiama, ir tada slaptažodžiai nuteka bei pardavinėjami tamsiąjame internete. Jei savo el. paštui naudoji tą patį slaptažodį kaip kokiam forumui, į kurį užsiregistravai prieš dešimtmetį, nusikaltėlis, nupirkęs tą seną duomenų bazę su nutekėjusia informacija - išbandys jį tavo el. pašte. Pakanka vieno pakartoto slaptažodžio. Tavo el. pašto slaptažodis turi būti vienintelis, naudojamas tik vienoje vienintelėje vietoje.

    Stiprus reiškia ilgas ir sunkiai atspėjamas. Pamiršk seną patarimą prikimšti simbolių kaip P@ssw0rd! – ilgis nugali sudėtingumą. Trumpas kringelių kratinys sunki tau ir lengva kompiuteriui, o ilga frazė - atvirkščiai. Trys ar keturi nesusiję žodžiai, sujungti į vieną - pavyzdžiui, pavasaris-vakarelis-zemelapis-klevas - yra ir lengvai įsimenamas, ir iš tiesų sunkiai nulaužiamas.

    O jei mintis sugalvoti ir įsiminti skirtingą ilgą slaptažodį kiekvienai paskyrai skamba neįmanomai - esi teisus, taip ir yra. Būtent tam skirta slaptažodžių tvarkyklė: ji sukuria ir įsimena juos visus, o tu įsimeni tik vieną. Tai didžiausias skaitmeninio gyvenimo palengvinimas, kurį dauguma žmonių gali padaryti, ir jis vertas atskiro straipsnio.

    2 žingsnis: dviejų žingsnių patvirtinimas - spyna, kuri išgelbsti net nutekėjus slaptažodžiui

    Reikalas toks: net kiečiausi slaptažodžiai gali būti pavogti arba nutekinti. Tad reikia pridėti antrą spyną, kuri iš tiesų ir sustabdo daugumą atakų.

    Dviejų žingsnių patvirtinimas (dar vadinamas dviejų veiksnių autentifikavimu, 2FA ar dviejų etapų patvirtinimu) tiesiog reiškia, kad prisijungti reikia dviejų dalykų: to, ką žinai (slaptažodžio), ir to, ką turi (telefono). Suvedus slaptažodį, paslauga paprašo antro įrodymo - dažniausiai trumpo kodo iš programėlės telefone arba bakstelėjimo prisijungimui patvirtinti.

    Poveikis milžiniškas. Dabar, net jei nusikaltėlis kitame pasaulio krašte turi tavo slaptažodį, jis jam bevertis - nes jis neturi tavo telefono antram žingsniui užbaigti. Pavogtą slaptažodį pavertei iš katastrofos į nieką.

    Įjungti tai lengviau, nei skamba. El. pašto paskyros nustatymuose ieškok „Saugumas“, tada „dviejų žingsnių patvirtinimas“ ar „dviejų veiksnių autentifikavimas“, ir sek žingsniais. Jei gali, naudok autentifikavimo programėlę, o ne kodus žinute, nes ji kiek saugesnė, bet kodai žinute yra geriau negu nieko (verta prasiplėsti atskirame straipsnyje). Kad ir ką pasirinktum, nustatyk 2FA kartą, ir ji tyliai saugos tave visą laiką.

    Penkiolika minučių, ir svarbiausios durys užrakintos

    Štai ir visas reikalas. Sukurk el. paštui ilgą, unikalų slaptažodį, įjunk dviejų žingsnių patvirtinimą, ir apsaugosi tą vieną paskyrą, nuo kurios priklauso visa kita. Tai užtrunka maždaug penkiolika minučių, padarai tik kartą, ir tai visam laikui ištraukia tave iš „lengvo taikinio“ krūvos.

    Jei nedarysi nieko kito iš šio tinklaraščio - padaryk bent tai. Visa kita tampa lengviau, kai pagrindinis raktas saugus.
  • 5 dalykai, kuriuos apsaugoti pirmiausia

    Kai žmonės pagaliau nusprendžia rimtai pasirūpinti savo saugumu internete, dažniausiai atsitrenkia į tą pačią sieną: per daug. Pakeisk visus slaptažodžius, įjunk tai, atnaujink aną, saugokis dar ko nors. Tai slegia, tad daugelis nepadaro nieko.

    Tad atmeskime tą milžinišką sąrašą. Tau nereikia sutvarkyti visko ir tikrai nereikia visko sutvarkyti šiandien. Tau reikia apsaugoti bent kelis dalykus, kurie, jei kristų, nusitemptų su savimi ir visa kita - eilės tvarka. Štai pirmieji penki, nuo svarbiausio iki mažiau svarbaus. Daryk iš eilės. Net jei pavyks tik pirmi du, jau būsi saugesnis nei dauguma tavo pažįstamų.

    1. Tavo el. paštas

    Pradėk nuo čia, visada. Tavo pagrindinė el. pašto paskyra - tai pagrindinis viso skaitmeninio gyvenimo raktas, nes būtent į ją kiekviena kita paslauga siunčia „atkurti slaptažodį“ nuorodą. Jei kas nors valdo tavo el. paštą, jis gali po vieną paimti ir visa kita - tad tai vienintelis vertingiausias dalykas, kurį turi internete.

    Suteik jam stiprų, unikalų slaptažodį, kurio nenaudoji niekur kitur, ir įjunk dviejų žingsnių patvirtinimą (tai ta funkcija su kodu telefone - apie ją plačiau žemiau). Užrakink šias duris kaip reikiant, ir apsaugosi raktus į visas kitas.

    2. Tavo bankas ir mokėjimai

    Toliau - paskyros, turinčios tiesioginę prieigą prie pinigų: internetinė bankininkystė ir viskas, kur išsaugota tavo kortelė ir paruošta mokėjimams, pavyzdžiui, „PayPal“, "Amazon" ar kt. mėgstamos parduotuvės.

    Naudok oficialias bankų ir parduotuvių programėles, o ne sek gautas nuorodas. Įjunk visus įmanomus pranešimus, kad pamatytum bet kokį mokėjimą vos jam įvykus, ir įsitikink, kad dviejų žingsnių patvirtinimas įjungtas ir čia. Tikslas paprastas: niekas nejudina tavo pinigų tau apie tai akimirksniu nesužinojus.

    3. Tavo pats telefonas

    Saugome paskyras, o pamirštame įrenginį, esantį kišenėje - tą patį, kuris jau prisijungęs prie visų jų. Jei telefoną lengva atrakinti, pamestas ar pavogtas telefonas vienu ypu atiduoda kažkam tavo el. paštą, paskyras ir žinutes.

    Taigi - tinkamas atrakinimo kodas (šeši skaitmenys, o ne 1234 ar gimimo data), įjungtas pirštų atspaudų ar veido atrakinimas ir ekranas, nustatytas greitai užsirakinti. Įsitikink, kad gali telefoną surasti ir nuotoliniu būdu ištrinti, jei jis dingtų. Tai penkios minutės nustatymų, kurios paverčia pamestą telefoną iš katastrofos erzinančiu nemalonumu.

    4. Dažniausiai naudojamos socialinės ir asmeninės paskyros

    Dabar paskyros, kurios ir yra tavo viešoji tapatybė - „Facebook“, „Instagram“, žinučių programėlės. Jos svarbios dėl dviejų priežasčių: saugo ilgus metus kauptą asmeninę informaciją ir yra tos paskyros, kurias sukčiai labiausiai nori užgrobti, kad galėtų apsimesti tavimi visiems, kuriuos pažįsti.

    Suteik kiekvienai paskyrai unikalų slaptažodį, įjunk dviejų žingsnių patvirtinimą ir skirk porą minučių privatumo nustatymams patikrinti, kad tyliai netransliuotum savo gyvenimo nepažįstamiesiems. Prarasti vieną iš jų – ne vien tavo bėda; tai pasiekia visus tavo kontaktus.

    5. Svarbiausių dalykų atsarginė kopija

    Paskutinis punktas ne apie tai, kaip neįleisti kitų - o apie tai, kaip niekada neprarasti to, kas svarbu, net jei kažkas nutiktų. Nuotraukos, dokumentai, nepakeičiami dalykai.

    Jei viskas, kas tau brangu, egzistuoja tik vienoje vietoje, esi vieno sugedusio telefono, vienos vagystės ar vieno neatsargaus paspaudimo atstumu nuo to prarasti visam laikui. Įsitikink, kad svarbūs failai nukopijuoti kur nors kitur - debesyje, išoriniame diske, geriausia abiejose vietose. Tada išpirkos reikalaujanti ataka ar numestas kompiuteris kainuos pinigų, o ne prisiminimų.

    Vienas įprotis, apjungiantis viską

    Turbūt pastebėjai, kad vis kartojasi tie patys du dalykai: stiprus, unikalus slaptažodis ir dviejų žingsnių patvirtinimas. Tai yra ne šiaip sau - būtent šie du įpročiai nuveikia didžiąją darbo dalį visuose penkiuose punktuose. Jei skirtingus slaptažodžius įsiminti atrodo neįmanoma, būtent tam ir skirta slaptažodžių tvarkyklė, ir ji verta atskiro straipsnio.

    Nemėgink visų penkių padaryti šįvakar. Padaryk pirmąjį šią savaitę. Antrąjį - kitą. Leiskis sąrašu tokiu tempu, kurio iš tiesų laikysiesi. Apsaugoti tai, kas svarbu, nėra vienas didvyriškas popietis - tai sauja mažų spynų, uždedamų po vieną, ant svarbiausių durų.

  • Kaip atpažinti sukčių žinutę per 10 sekundžių

    Dauguma sukčių tave pagauna ne todėl, kad yra labai gudrūs. Jie pagauna todėl, kad tu skubi. Esi pusiaukelėje pro duris, telefonas supypsi, žvilgteli žemyn, ir kažkuri tavo smegenų dalis sureaguoja anksčiau, nei likusioji spėja susivokti. Ta spraga tarp žvilgsnio ir minties ir yra visas jų verslo modelis.

    Gera žinia ta, kad beveik kiekviena sukčių žinutė – ar tai žinutė telefonu, el. laiškas, Messenger žinutė, ar QR kodas, užklijuotas ant parkavimo automato remiasi tais pačiais trimis triukais. Kai juos atpažinsi, bet kurią įtartiną žinutę patikrinsi maždaug per dešimt sekundžių, nebūdamas technikos žinovu. Štai jie:

    1. Ji skubina

    Sukčiai gyvena iš tavo skubos. "Jūsų siunta bus grąžinta šiandien", arba "Jūsų paskyra bus užblokuota per 24 valandas", arba "Aptiktas neįprastas prisijungimas - veikite dabar", arba "Paskutinis įspėjimas"

    Tam yra priežastis. Panika išjungia atsargiąją smegenų dalį. Jei pajunti vidinį jausmą kuris sako: „o ne, turiu tuoj pat tą reikalą sutvarkyti“ - jis nėra atsitiktinis. Jis sukurtas, ir tai pats svarbiausias signalas, kad kažkas negerai.

    Tikros organizacijos - tavo bankas, paštas, mokesčių inspekcija, jie neveikia 5 minučių terminais, atsiųstais žinute. Jie gali palaukti. Jie tikisi, kad neskubėsi. Taigi vos tik žinutė bando tave paskubinti, sąmoningai sulėtėk. Pati skuba ir yra ženklas.

    2. Ji nori, kad paspaustum nuorodą

    Beveik kiekvienam sukčiui reikia, kad kur nors nueitum - nuoroda „patvirtinti duomenis“, „sumokėti nedidelį mokestį“, „sekti siuntą“ ar „pakeisti pristatymo laiką“. Nuoroda ir yra ta vieta, kur įvyksta tikroji vagystė: netikras puslapis, atrodantis lygiai kaip tikrasis, tyliai pasiglemžia viską, ką suvedi.

    Būtent taip veikia netikros parkavimo baudų žinutės ir įtartini QR kodai - žinutė tėra durys, o nuoroda - spąstai. Tad bet kokią nuorodą nelauktoje žinutėje laikyk įtartina, kol neįrodyta kitaip.

    Du greiti patikrinimai:

    • Nespausk - eik tiesiai. Jei žinutė teigia esanti iš tavo banko ar pristatymo įmonės, atidaryk jų oficialią programėlę arba pats įvesk svetainės adresą. Jei kas nors iš tiesų reikalauja tavo dėmesio, tai bus ir ten. Jei tai tik žinutėje - tai sukčiai
    • Pažiūrėk, kas iš tiesų ją atsiuntė. Sukčių nuorodos dažnai gyvena adresuose, kurie beveik, bet ne visai teisingi, arba yra atsitiktinės raidžių virtinės. Tikra įmonė neprašo prisijungti per nuorodą, atrodančią kaip nesąmonė.

    3. Ji prašo to, ko neturėtų

    Trečiasis ženklas - prašymas. Sukčiai nori to, ko teisėta žinutė niekada neprašytų iš niekur nieko: tavo slaptažodžio, patvirtinimo kodo, atsiųsto į tavo telefoną, kortelės numerio ar mokėjimo neįprastu būdu - dovanų kortelėmis, kriptovaliuta ar pavedimu nepažįstamam asmeniui.

    Įsimink šį vieną sakinį: joks tikras bankas, įmonė ar valstybės įstaiga niekada neprašys tavo slaptažodžio ar vienkartinio kodo. Nei žinute, nei el. paštu, nei telefonu. Kas to prašo, tas pagal apibrėžimą bando tave apvogti. Patvirtinimo kodas - tai raktas į tavo paskyrą; padiktuoti jį kam nors reiškia atiduoti raktą.

    Tas pats dėl mokėjimo būdo. Jei kas nors reikalauja, kad sumokėtum dovanų kortelėmis ar kriptovaliuta, arba kad pervestum pinigus „kad būtų saugiau“ - taip neveikia nė viena sąžininga organizacija. Taip veikia sukčiai, nes tokių mokėjimų nebeatsuksi.

    Pirmos 10 sekundžių gavus žinutę

    Kitą kartą, kai žinutė sukels dūrį po krūtine, prieš darydamas ką nors užduok sau šiuos tris klausimus:

    • Ar ji mane skubina? Terminai, grasinimai, „veikite dabar“ - tai spaudimas, o spaudimas yra raudona vėliava.
    • Ar ji nori, kad paspausčiau nuorodą? Nespausk. Eik tiesiai per oficialią programėlę ar svetainę.
    • Ar ji prašo slaptažodžio, kodo ar keisto mokėjimo? Sustok. Jokiam teisėtam siuntėjui to niekada nereikia.

    Jei gauni bent vieną „taip“ - neatsakyk, nespausk, neskambink žinutėje nurodytu numeriu. Tiesiog padėk telefoną į šoną. Nuo laukimo nieko blogo neatsitiks. Jei tikrai nežinai, ar žinutė iš tavo banko ar tikrai siunta pasimetė, susisiek su įmone per jų programėlę, oficialų numerį, svetainę ir paklausk. Tai užtrunka minutę, ir būtent ta minutė gali išsaugoti tavo pinigus.

    Sukčiai remiasi greičiu. Sulėtėti - ir yra visa gynyba, o dabar žinai kaip tą daryti.

  • „Neturiu ko vogti“ – brangiausias mitas internete

    Kaskart, kai su kuo nors kalbu apie saugumą internete, ateina akimirka, kai žmogus gūžteli pečiais ir pasako vieną ir tą pačią frazę: „Nuoširdžiai, kam aš būčiau įdomus? Nesu turtingas, nesu garsus, nėra ko iš manęs vogti.“

    Puikiai tai suprantu. Atrodo, kad taip ir yra - kai išgirsti žodį įsilaužėlis, turbūt įsivaizduoji ką nors, kas medžioja valstybės paslaptis arba nusausina milijardieriaus banko sąskaitą kaip filmuose. O tu nesi nei vienas, nei kitas, tad - atsipalaiduoji.

    Būtent dėl šio vaizdinio mitas ir yra toks brangus. Jis klaidingas dėl to, kas tampa taikiniu, klaidingas dėl to, kas vertinga, ir klaidingas dėl to, kaip visa tai iš tiesų veikia. Leisk papasakoti, nes kai tai aiškiai pamatai, nebegali to nematyti.

    Niekas tavęs nepasirinko. Ir būtent tai yra esmė.

    Ši dalis yra kuri daugelį gali nustebinti: didžioji dauguma atakų internete nėra asmeniškos. Niekas neprisėdo, neišanalizavo tavo gyvenimo ir nenusprendė, kad esi vertas taikinys. Sukčių žinutės, kurios tave pasiekia, vienu metu buvo išsiųstos šimtams tūkstančių žmonių, automatiškai.

    Įsivaizduok tai ne kaip vagį, tyrinėjantį konkretų tavo namą, o kaip žmogų, einantį gatve naktį ir bandantį atidaryti kiekvieno automobilio dureles. Jis tavęs nepažįsta. Jam nerūpi, kas tu esi. Jis tiesiog remiasi tuo, kad iš tūkstančių durelių dalis bus neužrakintos. Nebūtina būti įdomiam, kad pakliūtum - pakanka būti pasiekiamam, o pasiekiami internete dabar esame visi.

    Taigi „kam aš esu įdomus“ yra neteisingas klausimas. Niekas konkrečiai tavimi nesidomi. Domimasi visais, tikintis, kad tu - vienos iš neužrakintų durelių.

    Jiems reikia ne tavo pinigų. Jiems reikia tavo prieigos.

    Antroji mito pusė - kad nėra ko vogti. Bet nusikaltėliams rūpi ne tik grynieji banko sąskaitoje - dažnai to jie siekia paskutinėje vietoje, nes tai labiausiai saugoma. Pirmiausia jiems reikia prieigos, o jos tu turi apsčiai.

    Pavyzdžiui, tavo el. pašto paskyra verta kur kas daugiau, nei atrodo. Būtent į ją kiekviena kita tavo paskyra siunčia „atkurti slaptažodį“ nuorodą. Patekęs į tavo el. paštą, nepažįstamasis gali tyliai įeiti į tavo banką, parduotuvių paskyras, socialinius tinklus, debesyje saugomas nuotraukas, pasinaudodamas tavo paties pašto dėžute.

    Ir net kai sąskaitoje pinigų nėra, vis tiek yra ką prarasti:

    • Prijungta paskyra, iš kurios galima siųsti sukčių žinutes kitiems žmonėms (įskaitant artimuosius)
    • Tavo kortelės duomenys, išsaugoti parduotuvės svetainėje
    • Senos nuotraukos ir žinutės, kurias galima paimti įkaitais
    • Tavo tapatybė - pakankamai asmeninių duomenų, kad tavo vardu būtų atidarytos paskyros ar paimtas kreditas
    • Tiesiog tavo pasitikėjimas, kurį tavimi jaučia kiti

    Nė vienam iš šių dalykų nereikia, kad būtum turtingas ar svarbus. Tereikia būti paprastu žmogumi, gyvenančiu įprastą skaitmeninį gyvenimą - vadinasi, tereikia būti būtent tuo, kas esi.

    Dalis, kurią pamirštame: tu esi durys į visus, kuriuos pažįsti

    Štai kodėl „neturiu ko vogti“ yra ne tik klaidinga, bet ir neteisinga aplinkinių atžvilgiu.

    Kai kas nors patenka į tavo paskyrą, retai sustoja ties tavimi. Tikrasis grobis - tavo kontaktų sąrašas. Žinutė, prašanti pinigų ar su įtartina nuoroda, atrodo visai kitaip, kai ateina tavo vardu - mama, kolega, geriausias draugas ją paspaus, nes tavimi pasitiki. Nė pats nepastebėjęs tampi masalu.

    Taigi net jei nuoširdžiai tikėtum, kad neturi ko prarasti, tavo paskyra vis tiek vertinga - kaip patikimas būdas pasiekti visus, kurie tave myli. Saugotis reikia ne tik dėl savęs. Tai reikia daryti, kad netaptum ginklu, nukreiptu į tuos, kurie tau yra svarbūs.

    Ką iš tiesų reiškia „turi ką saugoti“

    Kai sakau turi ką saugoti, nenoriu tavęs gąsdinti. Prašau pažvelgti anapus holivudinio įsilaužėlio ir pamatyti, kas iš tiesų pavojuje įprastame gyvenime:

    • Tavo pinigai - ne tik santaupos, bet ir tylios, smulkios vagystės bei prenumeratos, kurių niekada nepastebėtum
    • Tavo tapatybė ir reputacija – tavo vardas, kuriuo naudojasi ne tu
    • Tavo paskyros Tavo paskyros - raktai beveik į viską kita
    • Tavo įrenginiai - telefonas ir kompiuteris, per kuriuos teka visas tavo gyvenimas
    • Tavo namai - kameros, maršrutizatoriai ir išmanieji prietaisai, dabar prijungti prie interneto
    • Tavo šeima Tavo šeima - žmonės, kurie tavimi pasitiki, ir tie, kuriuos stengiesi apsaugoti

    Kiekvienas iš išvardintų punktų yra "kažkas". Kartu sudėjus - tai visas tavo skaitmeninis gyvenimas.

    Gera žinia

    Jei grėsmė automatizuota ir beasmenė - tai tokia pat gali būti ir gynyba. Tau nereikia pergudrauti genijaus, apsėsto tavimi, nes tokio papraščiausiai nėra. Tereikia nebūti neužrakintomis durimis. Sauja paprastų įpročių perkelia tave iš „lengvo taikinio“ į „neverta vargo“, ir automatizuotos atakos keliauja pas tą, kas šito neperskaitė.

    Būtent tam ir skirtas šis tinklaraštis. Ne baimei, ne techniniam žargonui, ne pamokslui apie tai, kaip viską darai ne taip - tik aiškūs, praktiški žingsniai, kaip užrakinti svarbiausias duris.

    Tu turi ką saugoti. Pasirūpink, kad tai liktų tavo.

  • QR kodai: didžiausias patogumas ar kibernetinė grėsmė?

    QR kodai dabar visur - ant restoranų stalų, parkavimo automatų, plakatų, el. laiškuose, net ant prekių pakuočių. Jie palengvina gyvenimą, bet būtent tas patogumas sukūrė saugumo akląją zoną, apie kurią dauguma nė nepagalvoja - ir ja naudojasi QR kodų sukčiai.

    Kas yra QR kodas?

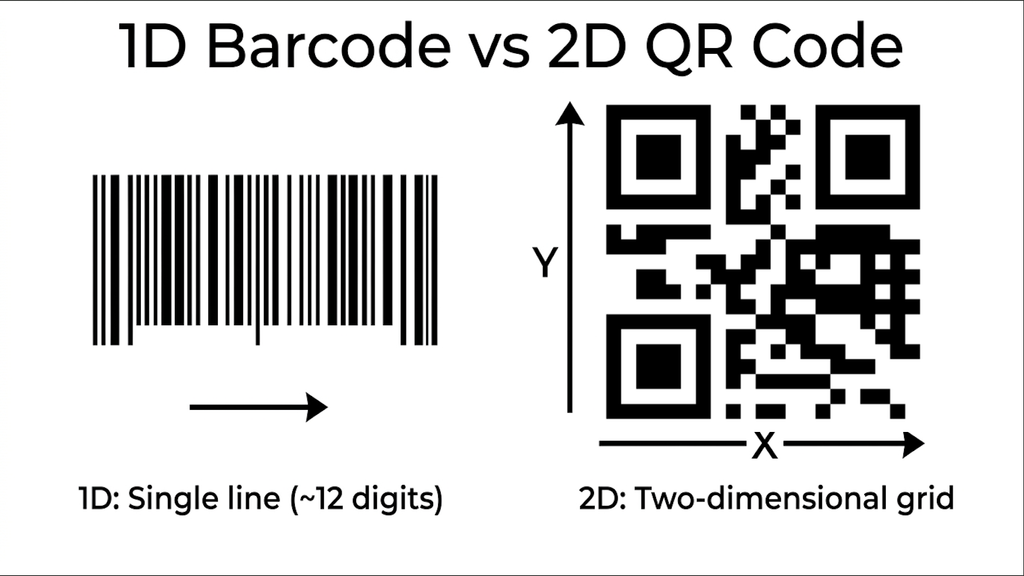
    QR kodas - tai iš esmės patobulintas brūkšninis kodas. Įprastas vienmatis brūkšninis kodas saugo duomenis vienoje linijoje - dažniausiai trumpą skaičių eilutę. QR kodas saugo duomenis dvimačiame tinklelyje, todėl gali talpinti tūkstančius ženklų, o ne keliolika.

    barcode vs qr code
    QR kodas, nukreipiantis į https://dainys.lt https://dainys.lt

    Dažniausiai juo užkoduojamas interneto adresas: nukreipi kamerą į tinklelį, telefonas jį iššifruoja ir pasiūlo atidaryti nuorodą. Būtent tai QR kodus daro naudingus ir užpuolikams - žmonės pasitiki „nuskenuok ir eik“ patogumu ir retai atidžiau pažiūri, ką ketina atidaryti.

    Svarbiausios rizikos, į kurias reiktų atkreipti dėmesį

    Fizinis klastojimas (užklijuoti lipdukai). Kas nors atspausdina kenkėjišką QR kodą ant lipduko ir užklijuoja jį tiesiai ant tikrojo - ant parkavimo automato, skrajutės ar restorano stalo stovelio. Nuskenavęs pateksi į suklastotą svetainę, sukurtą tavo prisijungimo duomenims ar kortelės informacijai pavogti, dažnai vis dar rodančią tikrą restorano logotipą ir meniu, tad niekas neatrodo akivaizdžiai įtartina.

    Paslėptos nuorodos. Kadangi QR kode užkoduotas adresas dažnai būna ilgas, kodai neretai nukreipia per trumpinimo ar peradresavimo paslaugą. Tai normalu - bet taip pat reiškia, kad telefono peržiūra gali parodyti tik sutrumpintą nuorodą (bit.ly/xyz123), o ne tikrąją paskirties vietą. Užpuolikai tyčia tuo naudojasi, nes sutrumpinta nuoroda nepalieka ko akimis patikrinti prieš bakstelint. (Sąžiningos įmonės dinaminius QR kodus naudoja irgi - pavyzdžiui, kad atnaujintų meniu adresą neperspausdindamos kodo. Rizika yra ne pats dinaminis kodas, o tai, kad vien pažiūrėjęs neatskirsi tikro nuo kenkėjiško.)

    „Quishing“ per el. paštą ir spaudą. Tie patys socialinės inžinerijos triukai, naudojami sukčių el. laiškuose, dabar pasirodo ir kaip QR kodai, įterpti į el. laiškus, skrajutes ar netikrus pristatymo pranešimus - taip apeinamos el. pašto saugumo priemonės, ieškančios kenkėjiškų nuorodų tekste, nes adresas paslėptas paveikslėlyje.

    Kaip apsisaugoti

    1. Patikrink, ar nėra fizinio klastojimo. Prieš skenuodamas QR kodą viešoje vietoje (parkavimo automatai yra mėgstamiausias taikinys) apžiūrėk ir paliesk, ar ant originalo neužklijuotas lipdukas.
    2. Perskaityk visą nuorodą prieš bakstelėdamas. Dauguma telefonų kamerų rodo adresą į kurį nukreipia. Įsitikink, kad ji atitinka organizaciją kurios tikiesi, o ne tik tai, kad kažkas užsikrovė.
    3. Nesuvedinėk jautrios informacijos puslapyje, į kurį patekai nuskenavęs QR kodą. Jei QR kodas veda į prisijungimo ar mokėjimo puslapį, geriau nueik tiesiogiai į organizacijos svetainę.
    4. Visur laikyk įjungtą dviejų veiksnių patvirtinimą (2FA). Jei prisijungimo duomenys vis dėlto bus pavogti, antrasis veiksnys dažnai yra skirtumas tarp laimingai išvengtos bėdos ir realaus paskyros užgrobimo.
    5. QR kodus el. laiškuose ir žinutėse vertink kaip bet kurią kitą neprašytą nuorodą. Jei nelaukei - neskenuok, verčiau pirmiausia pasitikrink kitu kanalu.

    Būk saugus.

  • Netikra parkavimo bauda: kaip vienas SMS vos manęs neprigavo

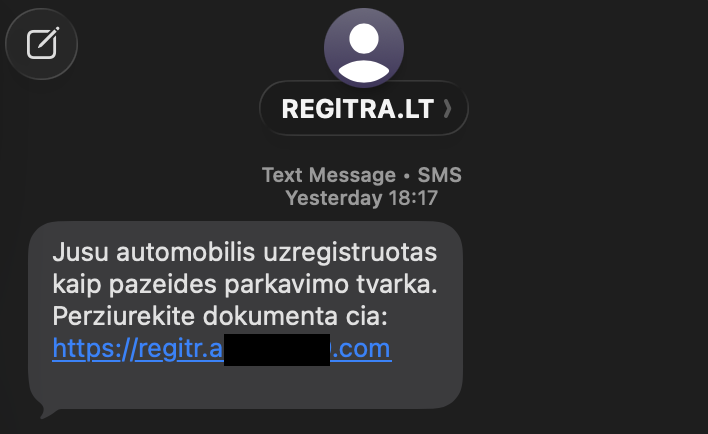
    Savaitgalį palikau automobilį neįprastoje vietoje. Po kelių valandų telefonas pypteli - SMS nuo „Regitra“:

    „Jūsų automobilis užregistruotas kaip pažeidęs parkavimo tvarką. Peržiūrėkite dokumentą čia: [nuoroda]“

    screenshot 2026 10 05 at 08.10.15

    (Your vehicle has been registered as violating parking rules. View the document here.)

    Pulsas šoktelėjo. Akimirką patikėjau. Buvau pasistatęs automobilį neįprastoje vietoje, tad žinutė puikiai atitiko mano situaciją.

    Tada pažvelgiau į nuorodą ir prisiminiau, ką Regitra iš tiesų daro: transporto priemonių registracija ir vairuotojų pažymėjimai. Parkavimo baudos - ne jų reikalas. Jas skiria policija ar savivaldybė. Domenas taip pat buvo simbolių kratinys, nepanašus į oficialų adresą. Ištryniau žinutę ir pamiršau. Tai buvo smishing - sukčiavimas SMS žinute.

    Laikas sutapo visiškai atsitiktinai, bet būtent todėl apie tai verta rašyti.

    Kodėl vos nesuveikė

    Sukčiams nereikia būti gudriems. Jiems reikia pataikyti su žinute tuo metu, kai esi nusiteikęs ja patikėti. Ši pasinaudojo trimis svertais:

    • Autoritetas: pavadinimas, kurį atpažįsti ir kuriuo pasitiki - šiuo atveju valstybės institucija.
    • Kontekstas: tikėtina priežastis susisiekti. Dauguma vairuojame, ir dauguma kada nors netinkamai pasistatėme automobilį.
    • Skuba ir baimė: bauda reiškia terminą, nuobaudą ir tavo padarytą klaidą.

    Kai visi trys sutampa, smegenys sureaguoja anksčiau, nei analizuoja. Emocinis dūris ateina pirmas, o racionalus patikrinimas („palauk, ar Regitra apskritai tuo užsiima?“) - antras, jei apskritai. Sukčiai tikisi, kad bakstelsi dar prieš antrąjį žingsnį.

    Kaip šie sukčiai veikia užkulisiuose

    Šios rūšies ataka vadinama smishing - tai sukčiavimas (phishing) per SMS.

    Štai tipinė grandinė:

    • Masinis siuntimas. Nusikaltėliai siunčia tūkstančius ar milijonus žinučių numeriams, kuriuos nupirko, nuskrebeno ar tiesiog sugeneravo. Jie nežino, kas turi automobilį ar kur jis pastatytas. Visada atsiras tokių, kuriems atsitiktinai pataikys - ir to jiems pakanka.
    • Panaši nuoroda. Adresas imituoja tikrą instituciją su papildomais simboliais, kitokia domeno galūne ar atsitiktiniais skaičiais. Telefono ekrane, kur adresas sutrumpintas, tai lengva praleisti.
    • Netikras puslapis. Nuoroda atveria įtikinamą oficialios svetainės ar mokėjimo portalo kopiją. Ji gali prašyti „patvirtinti baudą“, prisijungti su banko ar e. valdžios duomenimis arba suvesti kortelės duomenis nedidelei sumai sumokėti.
    • Duomenų rinkimas. Visa, ką suvedi, keliauja tiesiai pas sukčių. Kai kurie puslapiai dar prašo vienkartinio kodo, kurį atsiunčia bankas - tai leidžia nusikaltėliui realiu laiku patvirtinti operaciją, kol tu manai mokantis 15 € baudą.

    Kai kurios tokios žinutės gali net atsidurti tame pačiame pokalbyje kaip tikros žinutės iš tikrojo siuntėjo, nes SMS siuntėjo vardą galima suklastoti. Pažįstamas siuntėjo vardas nėra įrodymas.

    Kokios gali būti pasekmės

    • Maža „bauda“ gali būti įėjimas į kai ką kur kas didesnio:
    • Tiesioginis finansinis nuostolis: nusausintos banko sąskaitos ar neteisėti mokėjimai kortele, kartais per kelias minutes.
    • Tapatybės vagystė: vardo, asmens kodo, adreso ir automobilio duomenų pakanka paskyroms atidaryti ar tolesniems sukčiavimams tavo vardu vykdyti.
    • Paskyros užgrobimas: jei naudoji tą patį slaptažodį, vienas pavogtas prisijungimas gali atrakinti tavo el. paštą, socialinius tinklus ir apsipirkimą internetu.
    • Kenkėjiška programa: kai kurios nuorodos įdiegia kenkėjiškas programėles ar paragina suteikti leidimus, kurie atveria užpuolikams prieigą prie tavo telefono.
    • Tolesnės atakos: įsitraukęs gali būti pažymėtas kaip „reaguojantis“ taikinys ir sulaukti dar įtikinamesnių sukčių, pavyzdžiui, netikro skambučio iš „tavo banko sukčiavimo skyriaus“.
      Ką daryti vietoj to

    Prieš paspausdamas:

    Paklausk savęs, ar ši organizacija apskritai tuo užsiima. Regitra tvarko registraciją ir pažymėjimus, o ne parkavimo kontrolę.


    Niekada nepasitikėk nuoroda. Atverk oficialią svetainę pats įvesdamas adresą arba naudok oficialią programėlę ir ten pasitikrink, ar yra reali bauda.


    Pažiūrėk į domeną simbolis po simbolio. Papildomi skaičiai, keisti rašybos variantai ir nepažįstamos galūnės yra raudonos vėliavos.

    Įtariai žiūrėk į bet kokią žinutę, kuri spaudžia veikti nedelsiant.

    Jei jau paspaudei ar suvedei duomenis:

    1. Nedelsdamas skambink bankui. Užblokuok korteles ir paprašyk peržiūrėti pastarąsias operacijas. Čia greitis svarbiausias.
    2. Pakeisk slaptažodžius visoms paskyroms, kuriose suvedei duomenis, ir visoms kitoms, kur naudoji tą patį slaptažodį. Įjunk kelių veiksnių patvirtinimą.
    3. Patikrink telefoną. Jei ką nors įdiegei ar suteikei leidimų, pašalink programėlę ir apsvarstyk įsijungti antivirusinę
    4. Pranešk. Informuok policiją ir nacionalinę kibernetinio saugumo instituciją (Lietuvoje - Nacionalinį kibernetinio saugumo centrą, nksc.lt). Tikroji apsimetama institucija dažnai irgi nori žinoti - tai padeda jai perspėti kitus.
    5. Watch for follow-ups. Expect suspicious calls or messages in the following days and treat them with extra caution

    Esminė mintis

    Išvengiau to ne todėl, kad esu ypač nuovokus. Akimirką pulsas pakilo kaip bet kam. Išgelbėjo įprotis: stabtelk, tada paklausk, kas iš tiesų tuo užsiima ir kur iš tikrųjų veda nuoroda.

    Sukčiai remiasi greičiu. Penkių sekundžių stabtelėjimas - viena stipriausių tavo gynybų, tad įpink jį į tai, kaip skaitai žinutes.